Sicherheit
IT-Sicherheit aus München. Penetrationstests, die zeigen, was Angreifer über Sie sehen
Wir prüfen Webanwendungen, Server, vernetzte Produkte und KI-Systeme so, wie es ein Angreifer tun würde. Nur mit Ihrer schriftlichen Freigabe, zum Festpreis und mit einem Bericht, den Technik und Geschäftsführung gleichermaßen verstehen.
- alt.beispiel-gmbh.deVergessener Server, Betriebssystem ohne Updateskritisch
- shop.beispiel-gmbh.de/api/export.jsonKundendaten über offene Schnittstelle abrufbarkritisch
- dev.beispiel-gmbh.deSubdomain zeigt auf eine freigegebene IP-Adressehoch
- beispiel-gmbh.deTYPO3-Version mit bekannter Sicherheitslückehoch
- mail.beispiel-gmbh.deKein DMARC, Absender lässt sich fälschenmittel
/ Fristen
Warum das Thema gerade Pflicht wird
Zwei Gesetze machen IT-Sicherheit für viele Unternehmen zur Pflicht mit Frist. Und Angreifer suchen ohnehin automatisiert nach genau den Systemen, die in keiner Inventarliste stehen.
NIS2 gilt in Deutschland. Rund 29.500 Unternehmen müssen Risiken managen, erhebliche Vorfälle melden und sich beim BSI registrieren. Die Geschäftsleitung muss die Maßnahmen billigen und überwachen.
In KraftDer Cyber Resilience Act verpflichtet Hersteller vernetzter Produkte, ausgenutzte Schwachstellen und schwere Vorfälle innerhalb von 24 Stunden zu melden.
In KraftAlle Anforderungen des CRA gelten. Neue Produkte mit digitalen Elementen brauchen dann den Nachweis ihrer Cybersicherheit, um in der EU verkauft zu werden.
Frist
/ Leistungen
Was wir prüfen
Vom Webshop bis zum Steuergerät. Sie bekommen eine Prüfung, die zu Ihrem Risiko passt, keine Standardliste.
Härtegrad-Check
Was ist von außen sichtbar? Wir finden vergessene Subdomains, alte Server, offene Schnittstellen und veraltete Systeme und fassen das Ergebnis in einem Härtegrad von 1 bis 10 zusammen. Einmalig oder als monatliche Überwachung, der Kurzcheck einer Domain ist kostenlos.
Penetrationstest für Webanwendungen und Server
Shops, Portale, APIs und Linux-Server, von TYPO3 und Shopware bis zur eigenen Anwendung.
Für Unternehmen und Agenturen
CRA-Readiness für Hersteller
Risikobewertung, SBOM, Schwachstellenprozess, Meldeweg und Gerätepentest für vernetzte Produkte.
Für Maschinenbau, IoT, Elektronik
Embedded- und Automotive-Security
Steuergeräte, Bussysteme, Flash- und Update-Pfade, Keyless und Funk, nach ISO/SAE 21434 und UNECE R155.
Für Hersteller und Zulieferer
KI-Sicherheit
Penetrationstests für Chatbots, RAG und KI-Agenten: Prompt Injection, Datenabfluss, Tool-Missbrauch.
Für Alle, die KI produktiv einsetzen
NIS2-Einstieg
Betroffenheit klären, Lücken finden, Meldeprozess aufsetzen, zum Festpreis.
Für NIS2-pflichtige Unternehmen
Für Agenturen und Hoster
Den Härtegrad-Check und Pentests unter eigenem Namen an Ihre Kunden weitergeben.
Für Agenturen, Hoster, IT-Dienstleister
/ Ablauf
So läuft eine Prüfung ab
Erstgespräch
In 30 Minuten klären wir Ziel, Umfang und Systeme. Danach erhalten Sie ein Angebot zum Festpreis.
Schriftliche Freigabe
Sie legen fest, was geprüft wird und wann. Ohne unterschriebene Freigabe fassen wir nichts an.
Prüfung
Werkzeuge und Handarbeit. Kritische Funde melden wir sofort, nicht erst im Bericht.
Bericht und Nachtest
Jeder Fund mit Nachweis, Risiko und Lösung. Nach der Behebung prüfen wir erneut.
/ Ergebnis
Was Sie am Ende in der Hand haben
- Eine Management-Zusammenfassung auf einer Seite
- Jeden Fund mit Nachweis, Schweregrad und Lösungsweg
- Eine priorisierte Maßnahmenliste für Ihr Team oder Ihre Agentur
- Einen Nachtest, der die Behebung bestätigt
- Unterlagen für Kunden, Versicherer und Prüfer
/ Wer prüft
Wer bei Ihnen prüft
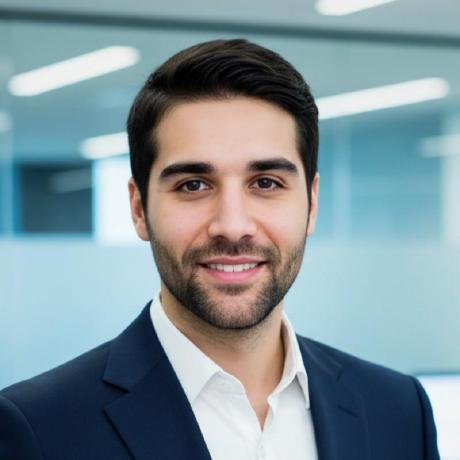
Keyvan Hardani prüft seit über 25 Jahren Technik, die nicht ausfallen darf. Bei MAN Truck & Bus hat er das Team für Hardware-in-the-Loop-Security geleitet, bei BMW an der KI-Sicherheit von Fahrerassistenzsystemen gearbeitet, und er hat elf Schwachstellen in fremder Software gefunden und veröffentlicht.
/ Grundsätze
Vertraulich und rechtssicher
Schriftliche Freigabe
Vor jedem Test legen wir Umfang, Methoden und Zeitfenster schriftlich fest. Ohne Freigabe des Eigentümers prüfen wir nichts.
Auftragsverarbeitung nach DSGVO
Haben wir Zugriff auf personenbezogene Daten, gilt ein Auftragsverarbeitungsvertrag nach Art. 28 DSGVO.
Daten bleiben in der EU
Berichte und Nachweise liegen verschlüsselt in der EU und werden nach Projektende gelöscht.
Funde gehören Ihnen
Wir veröffentlichen nichts über Ihre Systeme. Lücken in Herstellersoftware melden wir nur nach Abstimmung und ohne Ihren Namen.
/ Fragen
Häufige Fragen
Was kostet ein Penetrationstest?
Das hängt vom Umfang ab, also von der Zahl der Systeme, Anwendungen und Schnittstellen. Nach einem kurzen Erstgespräch erhalten Sie ein Angebot zum Festpreis. Der Kurzcheck einer Domain ist kostenlos.
Ist ein Penetrationstest legal?
Ja, wenn der Eigentümer der Systeme schriftlich zustimmt. Deshalb beginnt jede Prüfung mit einer Freigabeerklärung, die Umfang, Methoden und Zeitraum festlegt.
Stört die Prüfung unseren Betrieb?
In der Regel nicht. Riskante Tests stimmen wir vorher ab und führen sie in Wartungsfenstern durch. Lastangriffe gehören nicht zum Standardumfang.
Was ist der Unterschied zwischen Scan und Penetrationstest?
Ein Scanner meldet bekannte Muster. Im Penetrationstest prüfen wir von Hand, ob sich ein Fund wirklich ausnutzen lässt und was ein Angreifer damit erreichen könnte. Erst das zeigt das echte Risiko.
Wie schnell können Sie starten?
In der Regel wenige Werktage nach unterschriebener Freigabe. Bei einem akuten Verdacht sprechen Sie uns direkt an.
Arbeiten Sie auch außerhalb von München?
Ja. Die meisten Prüfungen laufen remote. Für Hardware und Steuergeräte kommen wir vor Ort oder arbeiten mit einem Testaufbau.